TLS解密套件
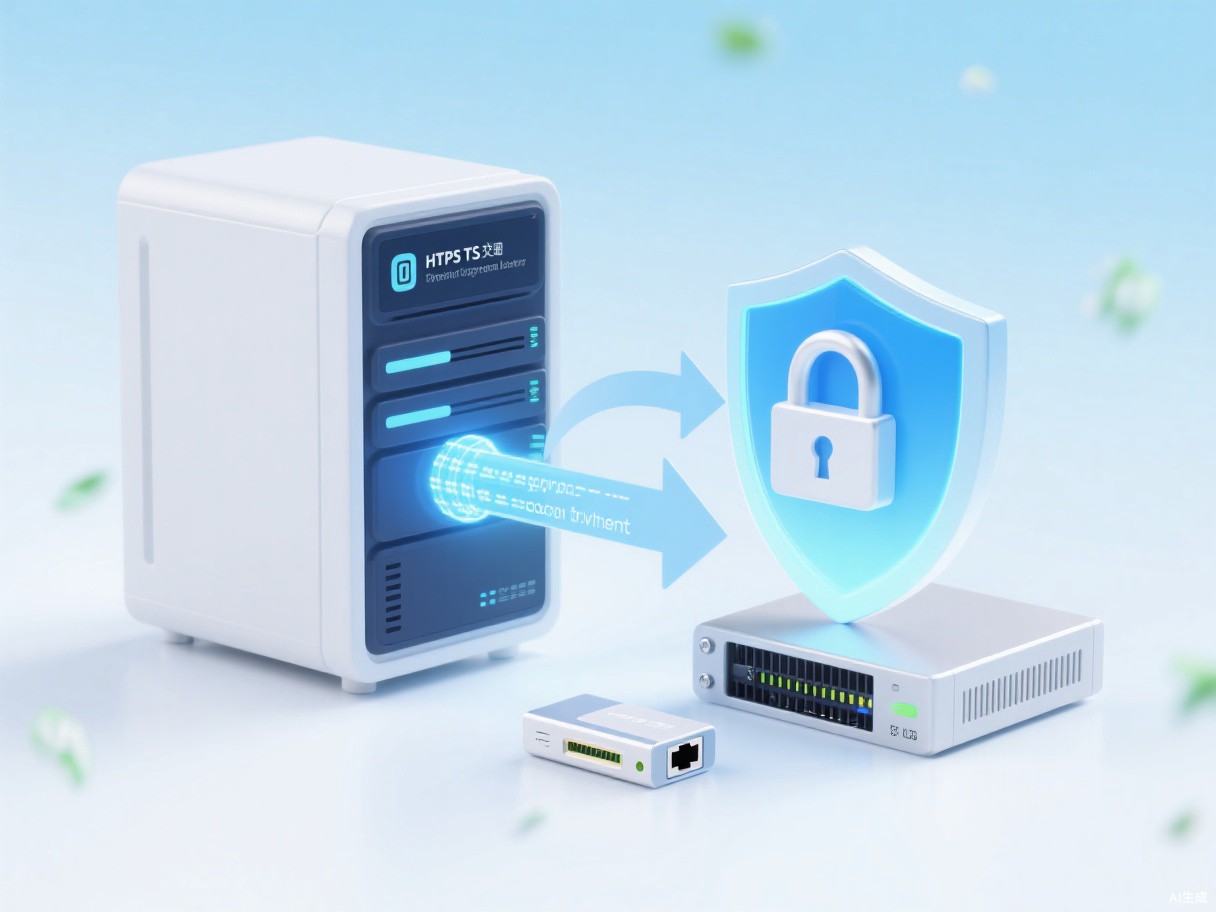
TLS解密套件采用非侵入式 Agent 与智能网卡/盒式设备等多种形态,在 HTTPS 服务器加密前、解密后截取明文流量,实现 TLS 1.3、mTLS 等加密流量的旁路解密与明文复制输出,让传统 WAF、IPS、IDS 与流量审计设备重新获得对加密流量的检测能力。
产品简介
Overview随着 HTTPS 全面普及,传统防火墙、IPS/IDS 等设备无法审计加密流量中的攻击特征,加密通信成为网络安全防御的盲点。TLS解密套件基于非侵入式代理(Agent)获取业务系统真实流量,在 HTTPS 服务器上采集并解密 TLS 密文,解密后的明文流量按需通过观察口输出给传统 WAF/IPS 等第三方设备完成攻击特征识别与数据分析。产品提供纯软件、智能网卡与盒式设备三种形态:主机级、容器级(Kubernetes)、虚拟机级(OpenStack)场景均可适配,并支持 A/B/C 三种工作模式,按业务资源与引流条件灵活选择;硬件形态亦支持串接部署实现 SSL 卸载,在卸载加解密算力的同时完成 HTTP 明文流量复制输出。全程不代理、不做中间人、不中断业务流量,密钥零管理,最大程度降低对业务系统的影响。
核心功能
Features非侵入式明文截取
基于 eBPF 在应用与加密库之间截取明文副本,不做 SSL 代理、不做中间人转发,不影响业务加解密与网络传输。
最新加密技术解密
支持 TLS 1.3、双向传输层安全协议(mTLS)以及具备完美前向保密性的 TLS 1.2 等加密方式的数据解密。
旧版加密技术兼容
对 TLS 1.2 及更早版本同样具备明文洞察能力,全面覆盖不同加密阶段的通信场景,新旧系统保障一致。
密钥零管理
无需传统解密所依赖的复杂密钥管理,减少运维管理负担,同时规避因密钥管理不善带来的安全风险。
性能高效节省资源
通过算法优化与灵活部署方案,将加解密算力卸载到智能网卡或盒式设备,最大限度降低对业务系统性能的影响。
多云与容器适配
支持本地部署、虚拟化与容器(Kubernetes)等混合云、多云环境,主机级、虚拟机级、容器级场景灵活适配。
产品优势
Advantages消除加密流量监控盲区
在保障私密通信隐私性的同时精准提取明文中的威胁活动信息,并及时传输至安全分析工具,实现潜在威胁的快速响应。
解密算力可按需卸载
提供 A/B/C 三种工作模式:A 型部署最简单,B 型将算力卸载至专用硬件解密设备,C 型仅提取解密要素,资源占用与 QPS 强相关,每 2000 QPS 仅新增约 2% CPU 与 2GB 内存。
业务零干扰、高连续性
非侵入式流量访问,无需在容器工作负载内部署代理程序;Agent 不参与加密过程,不改变流量路径,保障业务持续稳定运行。
与现有安全设备无缝协同
解密后的明文流量可直接复制输出至既有 WAF、IPS、IDS 与流量审计平台,无需替换现网设备即可补齐加密流量检测能力。
多形态多场景统一覆盖
纯软件、智能网卡、盒式设备三种形态与主机级、容器级、虚拟机级场景组合,覆盖东西向与南北向加密通信链路,消除云上监控盲区。
典型应用
Applications安全设备加密流量赋能
为现网 WAF/IPS/IDS 与流量审计设备提供解密后的明文流量,恢复对 HTTPS 流量的攻击特征识别与检测能力。
主机级 HTTPS 旁路解密
以 A/B/C 三种 Agent 工作模式适配业务单一、资源严苛等不同条件,用于宿主机上 HTTPS 应用流量的采集与解密。
容器与云原生场景
以 DaemonSet 方式部署 Agent,通过 POD 内 veth pair 输出明文流量;虚拟机与 OpenStack 场景可结合 CNT 组件完成解密,消除云上东西向监控盲区。
SSL 卸载与明文复制
通过盒式设备或智能网卡串接部署卸载宿主机 SSL 加解密算力,同时复制输出 HTTP 明文流量供安全应用使用。