跨境VPN检测系统
面向高校、政企园区与科研单位网络出口的合规监测与溯源取证产品,基于深度包检测(DPI)与 AI 行为聚类引擎,实时识别 VPN/代理违规跨境流量,还原违规用户身份与责任归属。
产品简介
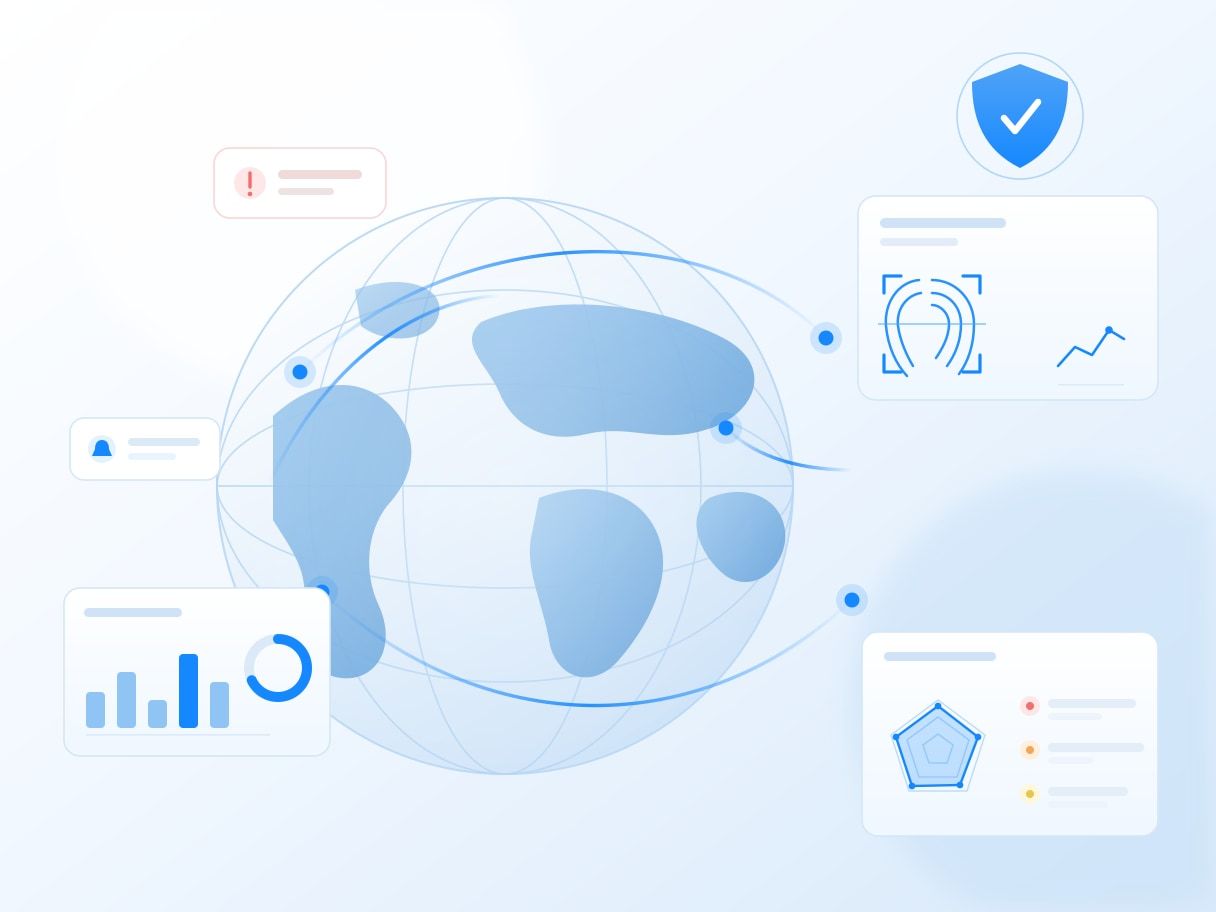
Overview守望·跨境违规态势感知系统旁路镜像部署在网络出口,基于深度包检测(DPI)与 AI 行为聚类引擎,覆盖 10+ 类 VPN/代理协议指纹,让以往看不见的加密违规流量清晰可见,支持长周期数据回溯与安全取证,满足《数据出境安全评估》等合规要求,让违规跨境流量从不可见到可见、不可查到可查、不可控到可控。
核心功能
Features态势总览
跨境违规全景一张图:活跃违规连接、新增违规事件、涉及 IP/账户、跨境风险评分等 KPI 一屏呈现,配合违规 VPN 流量趋势、协议类型分布与 TOP 目的地区/高风险用户排行。
违规跨境发现
实时违规事件流,支持按时间、源 IP/用户、目的地区、VPN 类型、违规级别与处置状态多维筛选,内置协议识别、AI 行为聚类、流量回溯、证据固化与联动处置全链路检测能力。
跨境流量分析
跨境流量目的地区排行与 VPN 协议×国家倾向分析,持续追踪跨境加密流量占比趋势,掌握违规流量走向与周期性变化规律。
跨境用户画像
从 IP 到责任主体的精准溯源:身份、网络、行为、风险、责任五维画像模型,输出风险评分与处置建议,自动生成高风险用户处置名单。
检测规则引擎
内置 10+ 协议指纹(Shadowsocks/R、V2Ray、Trojan、OpenVPN、WireGuard、AnyConnect 等)与 30+ 行为规则,支持黑白名单和 100+ 策略组合的 AND/OR/NOT 灵活编排、优先级与命中冷却。
告警中心
邮件、短信、企微/钉钉、Syslog、Kafka、Webhook 多通道告警,覆盖频率/阈值/时段/黑白名单策略,构建检测发现→研判分析→通报处置→整改闭环→复盘总结的告警运营闭环。
产品优势
Advantages高处理性能
单机支持 1~40 Gbps 实时采集分析与原始报文落盘,从容应对网络出口大流量场景。
丰富分析精度
提供 1 秒~1 天多种流量分析精度,30+ 元数据、1000+ 字段提取,满足不同粒度的分析需求。
全能一体化
B/S 一体化架构,一机完成流量采集、回溯、跨境 VPN 监测与解码分析,硬件+软件+服务一体化交付。
长时间溯源
支持 180 天原始报文回溯,TB 级数据秒级检索,10 亿级会话秒级查询,长周期证据链完整固化。
灵活集成
REST API 集成调用,Syslog/Kafka/ZMQ/FTP 多方式数据共享,可与态势感知、SIEM、审计系统对接。
国产化适配
适配鲲鹏/海光等国产芯片与麒麟/统信/openEuler 等国产操作系统,支持国产化环境部署。
典型应用
Applications保卫部门
实时违规事件与高风险用户名单,支持一键通报,学生 VPN 违规访问境外资源不再发现滞后,教育警示及时到位。
网络信息中心
10+ 协议指纹识别与行为聚类,分钟级发现 Shadowsocks、V2Ray 等混淆协议违规跨境通道,弥补传统防火墙识别盲区。
学工部门
完整证据链与用户画像,按学院/班级下钻,为违规访问有害信息的处置提供可视化数据支撑。
科研/外事
白名单与差异化策略,合法跨境业务放行、违规访问阻断,兼顾合规查询与学术合作需求。